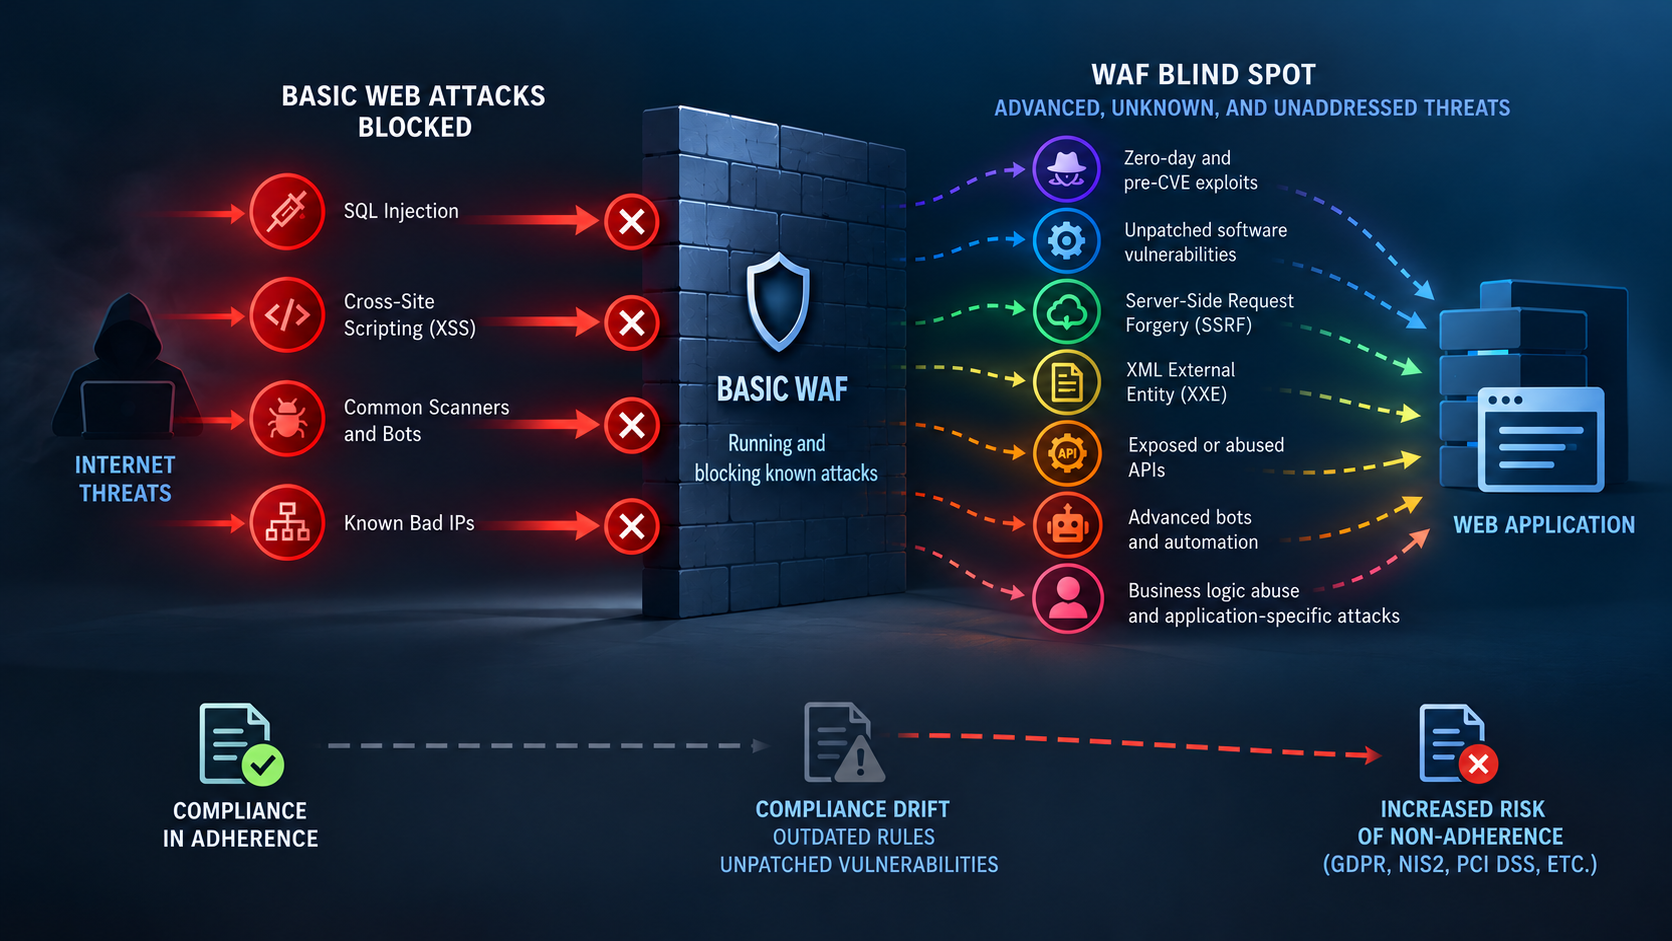
The WAF Blind Spot: What Basic Web Application Protection Can Miss
A WAF can be running, correctly configured, and blocking known attacks while still leaving significant gaps in application security. Limited inspection, outdated WAF rules, exposed APIs, and unpatched software vulnerabilities can create security gaps that attackers may exploit. For enterprises, CDN providers, and security integrators, effective web application protection requires more than baseline OWASP Top […]
 Is PCI 4.0 Compliance a Challenge? Finally, an affordable PCI DSS compliance service.